CloudLab
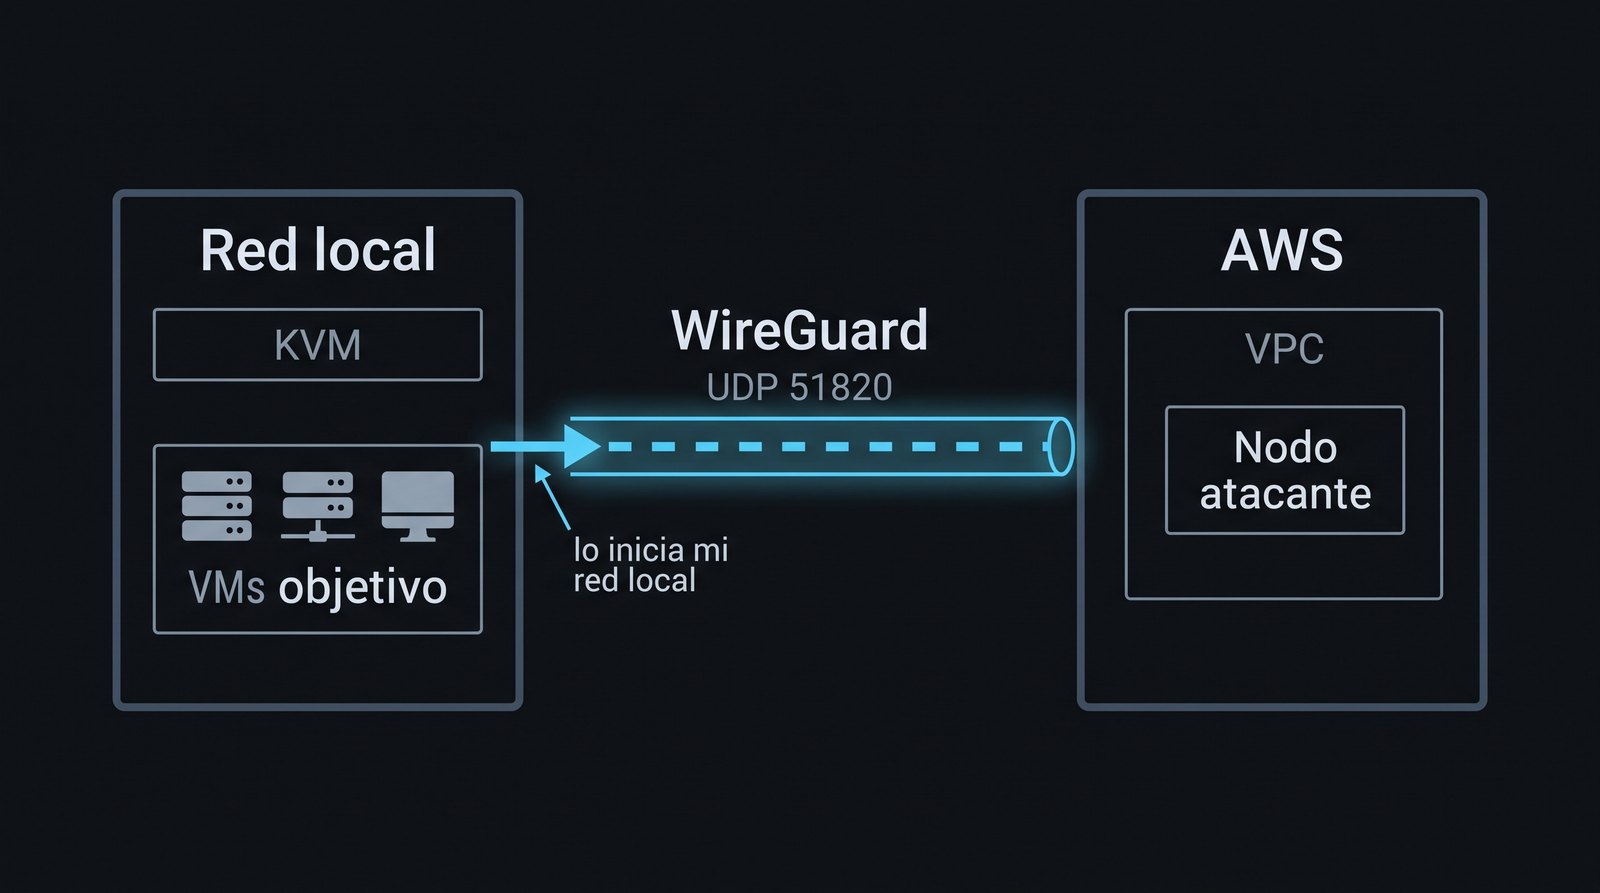
En construcciónLaboratorio híbrido: máquinas virtuales en mi red local (KVM) conectadas a una VPC de AWS por un túnel WireGuard que inicia mi propia red, sin puertos expuestos. El lado AWS se despliega con CloudFormation. Cada entorno vive en su propio subdirectorio, con su documentación.
- Decisión clave
- El túnel lo inicia mi red local, porque el CGNAT impide una VPN sitio a sitio. Así no se expone ningún puerto.
- Lo que aprendí
- Diagnosticar con evidencia (tcpdump, contadores de nft) y no por ensayo y error: la causa real del fallo del túnel estaba tres capas más abajo.
Ver repositorioPentestLab
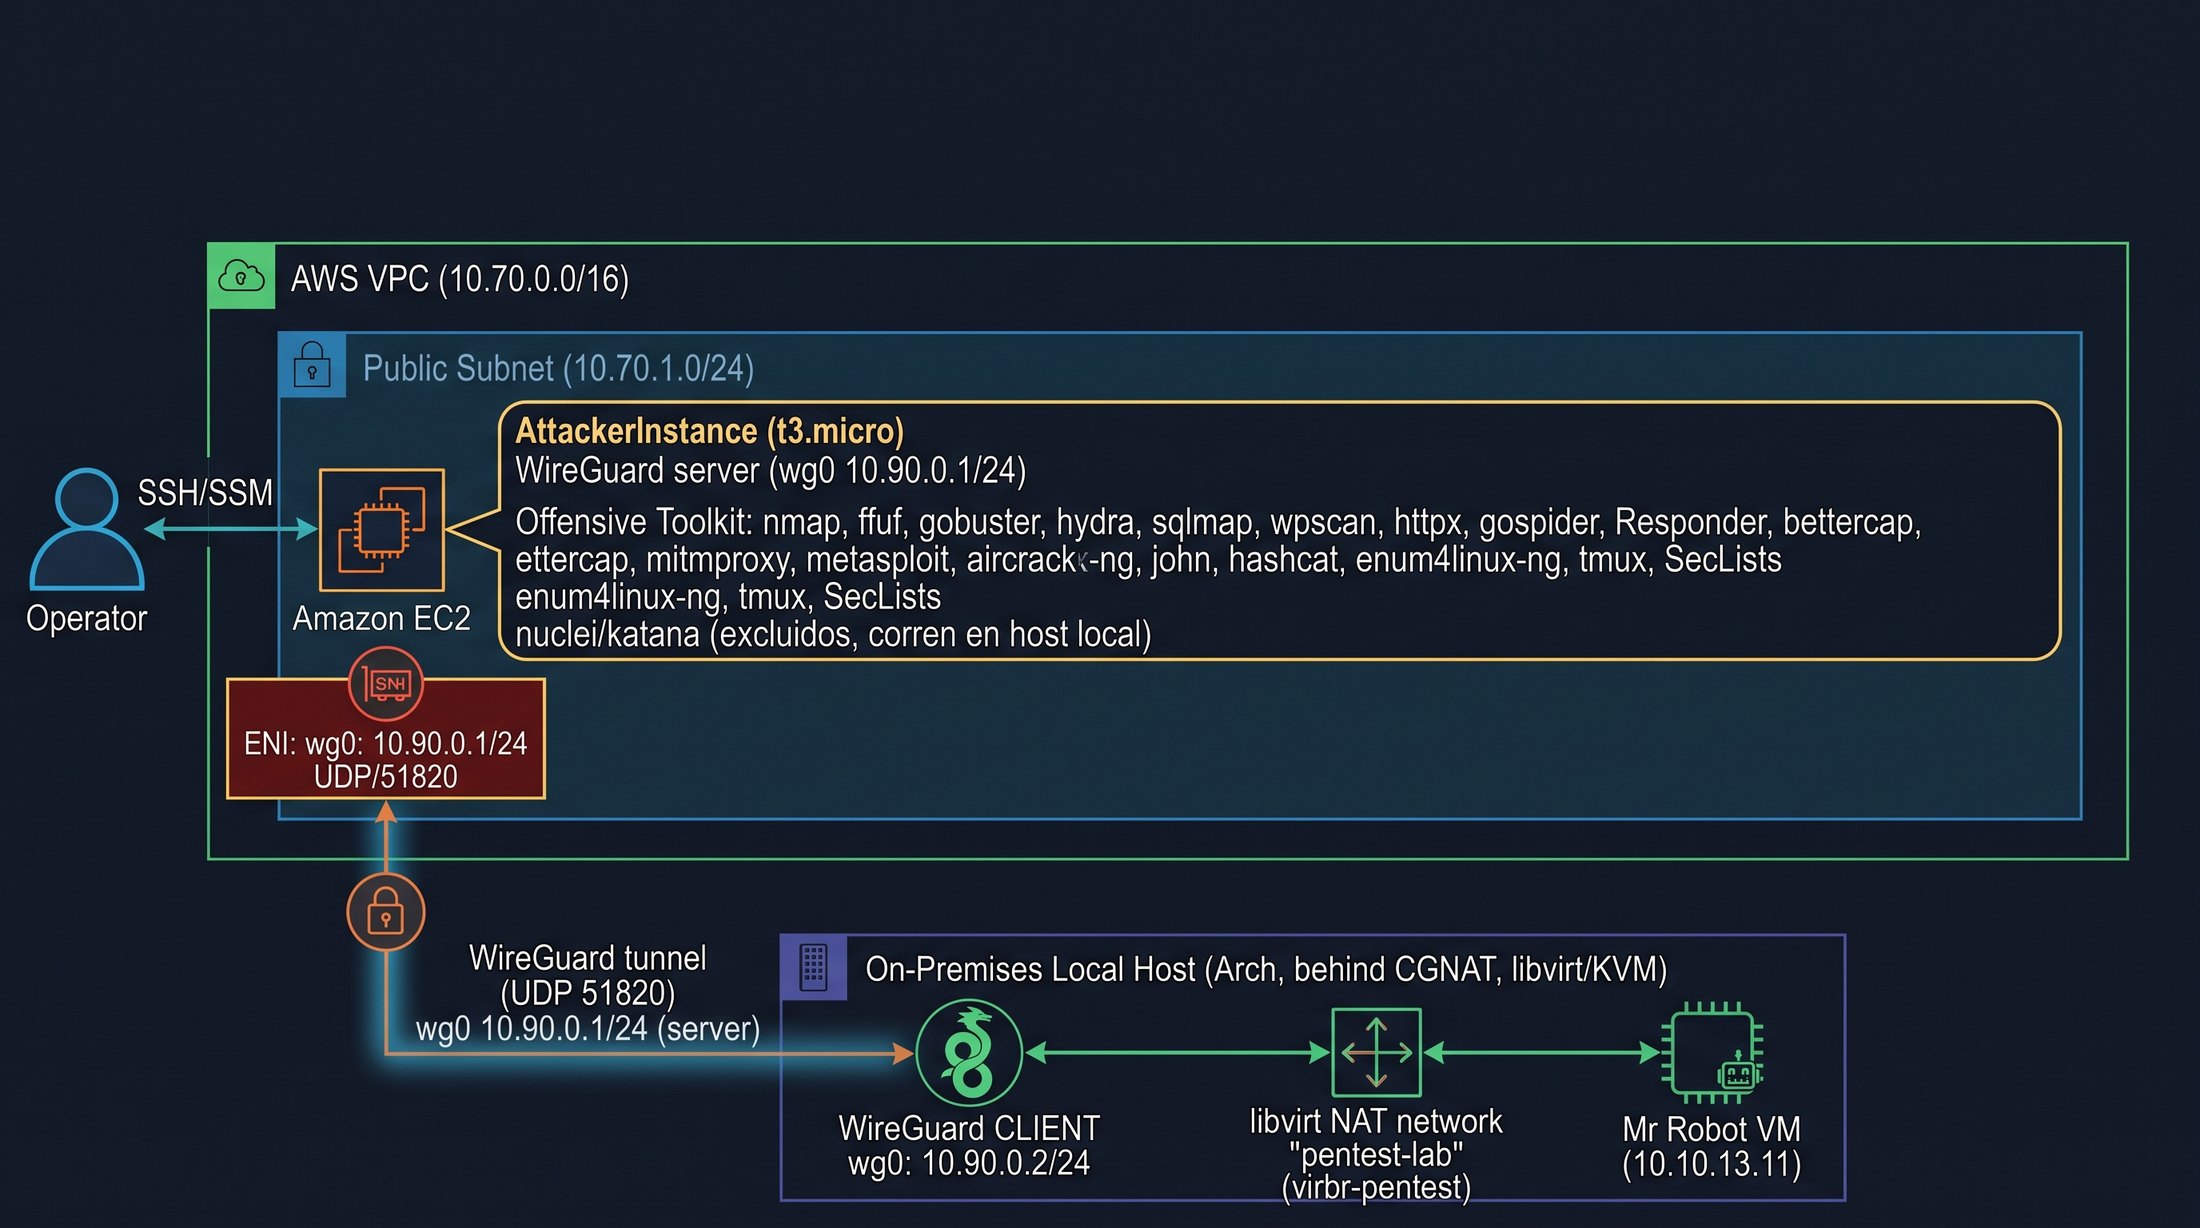
Primer entorno publicadoEntorno de pentesting bajo demanda en AWS, con herramientas de línea de comandos que reemplazan los módulos principales de Burp Suite, conectado por el túnel a VMs vulnerables locales. Publicado: Mr. Robot resuelto de punta a punta. Pendiente: análisis con Nessus, informe final y enfoque purple team.
- Decisión clave
- Dejé nuclei y katana fuera del nodo atacante (t3.micro) por recursos, y los corro desde una máquina local.
- Lo que aprendí
- Todo lo que no está en el código de infraestructura se pierde: un cambio de disco hecho a mano en la consola desapareció al recrear el stack.
Ver repositorioActive Directory híbrido
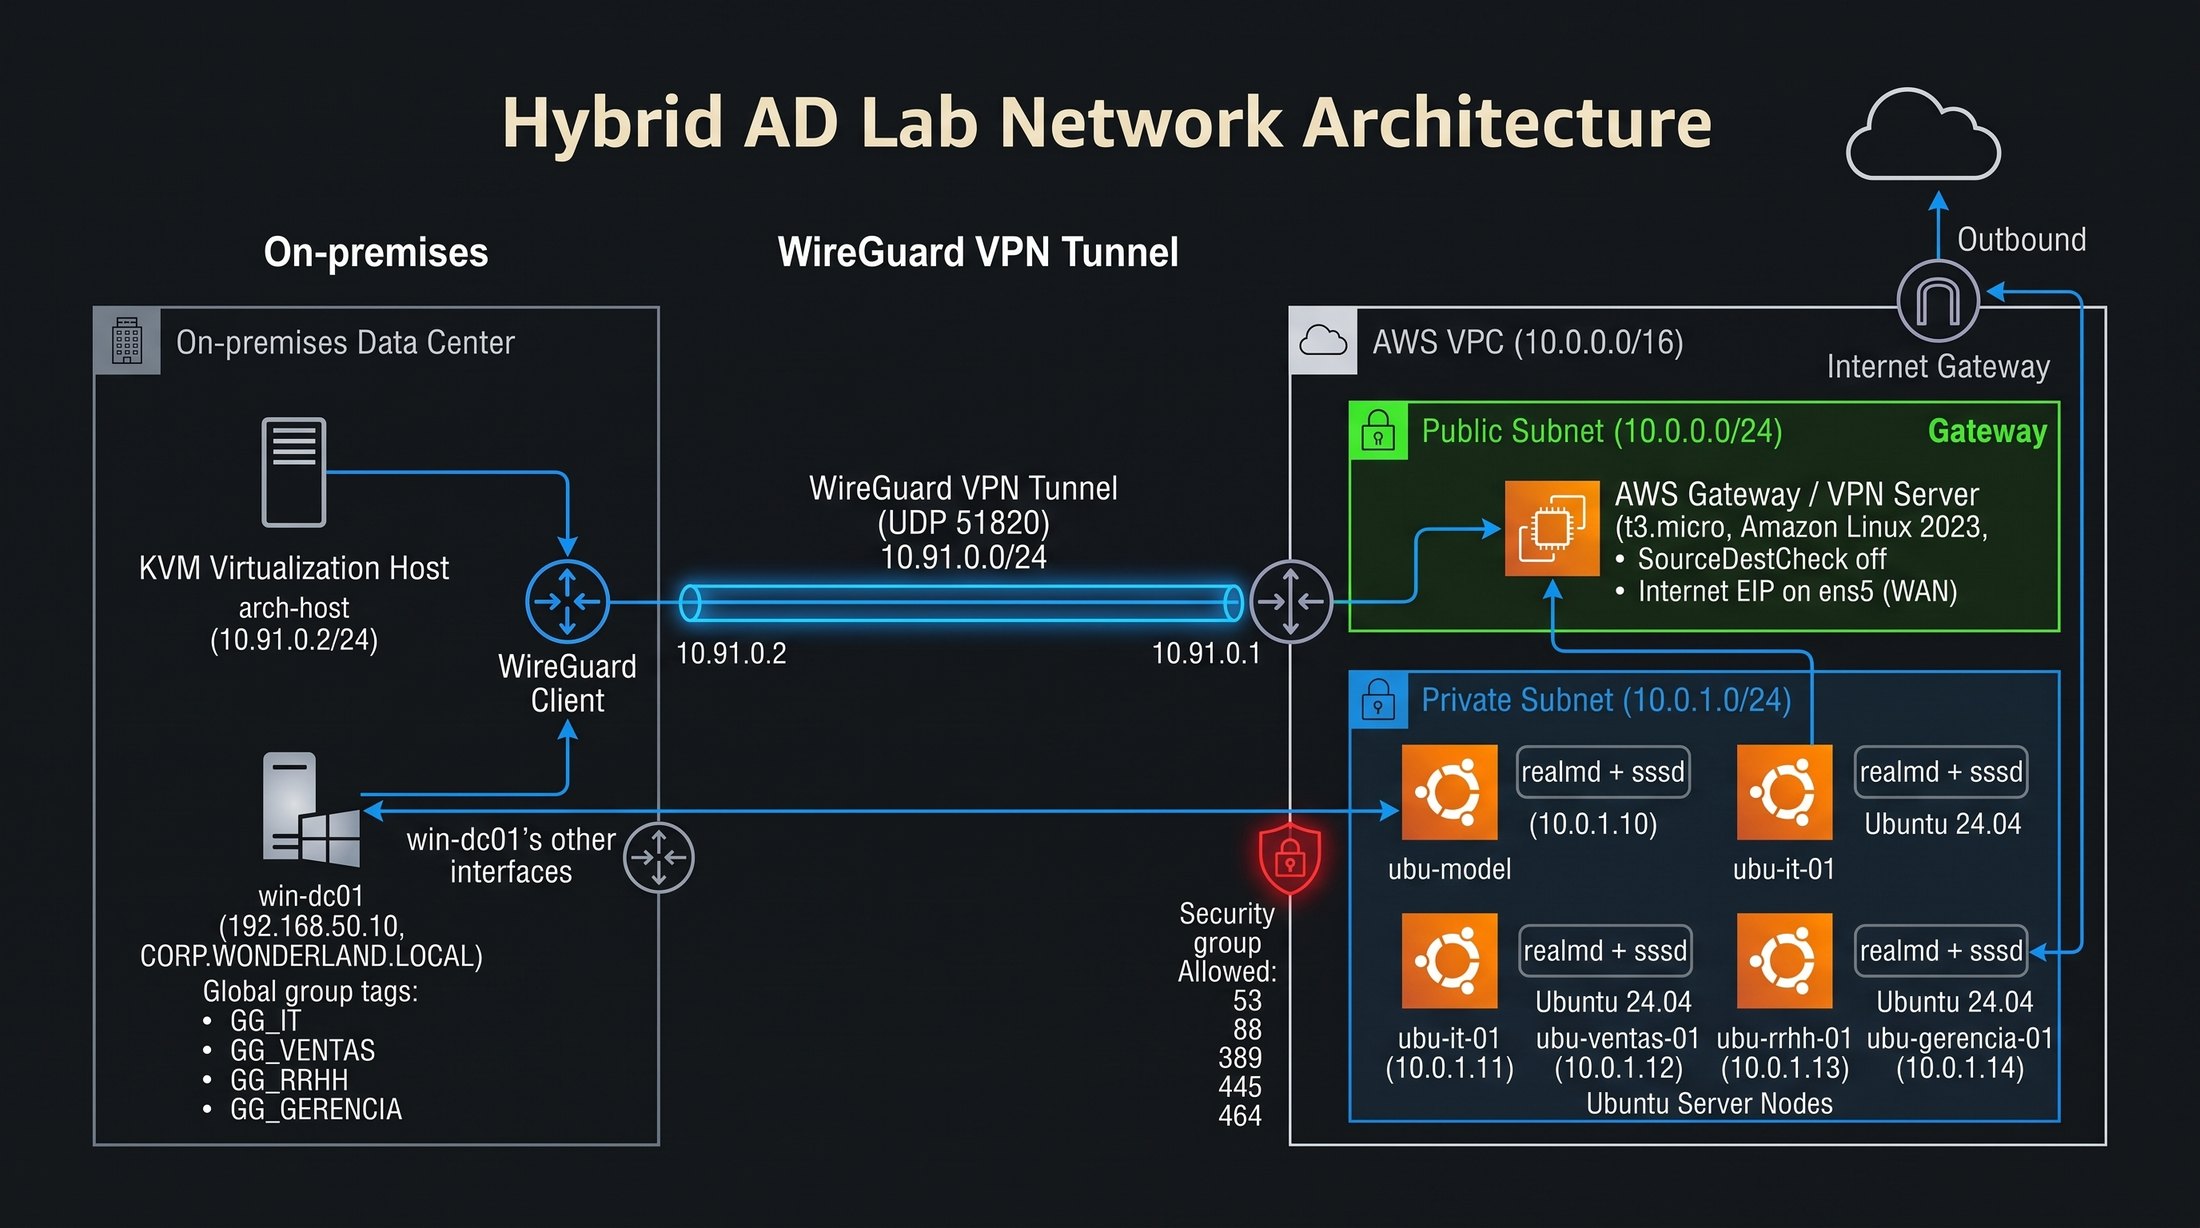
Nivel 1 completoDominio de Active Directory on-premise (Windows Server 2022 sobre KVM) extendido a AWS por un túnel WireGuard. Cuatro clientes Ubuntu se unen al dominio en la OU de su departamento y solo admiten el login de su grupo, con shares Samba por departamento. Incluye tráfico de autenticación simulado y cinco tickets de soporte N1 documentados con síntoma, diagnóstico, comando y verificación.
- Decisión clave
- Descarté un segundo controlador de dominio en AWS: el sandbox no permite lanzar instancias desde AMIs propias, y la alternativa con licencia incluida cuesta más y se pierde en cada reinicio. Documenté el motivo y mantuve un único DC.
- Lo que aprendí
- Documentar cada error con su causa raíz y cómo prevenirlo: la bitácora del laboratorio registra 30.
Ver repositoriocafe-cloudtrail-forensics
Investigación forense en AWS: credenciales comprometidas en EC2 que escalan privilegios en IAM, analizadas con CloudTrail, Athena y Glue. Incluye script de remediación y recorrido completo: desplegar, comprometer, investigar y destruir.
- Decisión clave
- El entorno tenía vacíos. Los documenté y simulé lo que faltaba para que se cumpliera el objetivo del laboratorio.
Ver repositoriothree-htb-clone
Réplica en AWS de una máquina de Hack The Box: EC2 con nginx y php-fpm y un bucket S3 mal configurado (PutObject anónimo) montado como raíz web, como laboratorio propio.
- Decisión clave
- Lo más difícil fueron las restricciones del sandbox de AWS. Me adapté a su uso en lugar de pelear contra él.
Ver repositorioHTB-writeups
Análisis técnicos de máquinas Starting Point (Meow, Fawn, Dancer, Redeemer): Telnet, FTP, SMB y Redis, con la metodología y los hallazgos explicados paso a paso.
Ver repositorio